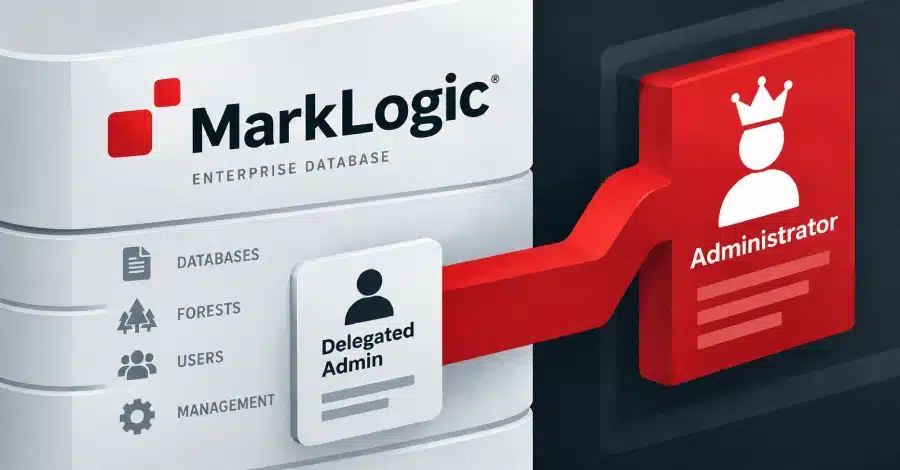
Progress Software ha pubblicato un nuovo pacchetto di vulnerabilità che riguarda MarkLogic Server, il database multimodello usato da grandi aziende e amministrazioni per applicazioni critiche. Su 31 falle divulgate il 12 ottobre, cinque sono classificate critiche e due, in particolare, potrebbero consentire a un account dotato soltanto di alcuni privilegi di gestione delegata di ottenere un controllo amministrativo persistente del server. Le correzioni esistono già dal 10 settembre, ma il divario tra disponibilità della patch e sua divulgazione pubblica rende ora la verifica degli aggiornamenti un’attività da non rimandare.
Le due falle più gravi
CVE-2026-85947 e CVE-2026-85948, entrambe con punteggio CVSS 9.9, sono il cuore dell’avviso. La prima richiede privilegi di gestione delle “forest” — le raccolte di documenti allegate a un database — e potrebbe permettere di creare un account amministratore persistente, con controllo completo del server. La seconda richiede privilegi di livello “manage-user” e sfrutta una XQuery injection in un percorso deprecato della Management API, con un esito analogo: controllo amministrativo persistente. A completare il gruppo critico figurano CVE-2026-85955 (9.9), che con accesso a query e privilegio xdmp-eval-in consente codice lato server con permessi elevati; CVE-2026-85956 (9.6), che a un amministratore delegato di database permetterebbe backup o restore di forest al di fuori del proprio perimetro; e CVE-2026-9191 (9.6), sfruttabile attraverso alcuni percorsi di valutazione REST e XDBC.
Versioni interessate e correzioni disponibili
Per la linea 11.x occorre aggiornare alla 11.3.7; per la linea 12.x la versione corretta è la 12.1.0, poiché la 12.0 non riceve una patch dedicata. Progress avverte che installare le correzioni divulgate ad agosto non basta: le release 11.3.6 e 12.0.3, che le contenevano, restano vulnerabili alle nuove falle. Al momento della divulgazione non risultano sfruttamenti noti né le falle compaiono nel catalogo KEV della CISA americana; tuttavia le note di aggiornamento non indicano soluzioni temporanee per chi non può aggiornare subito, e non chiariscono se un account amministratore eventualmente già creato tramite CVE-2026-85947 venga rimosso dall’upgrade — un motivo in più per abbinare all’aggiornamento una verifica degli account e dei ruoli delegati.
Attenzione agli effetti collaterali dell’aggiornamento
Progress elenca cambiamenti che possono impattare integrazioni e automazioni: versioni datate di mlcp possono fallire contro le nuove release; le API /manage/v2/packages e i componenti legacy InfoStudio e OpsDirector vengono rimossi; l’elaborazione delle entità esterne XML è disattivata per impostazione predefinita; le connessioni S3 passano a HTTPS; la funzione xdmp:eval-in richiede entrambi i privilegi xdmp-eval-in e xdmp-eval. Vanno inoltre riviste le assegnazioni delegate di privilegi su forest e database prima dell’upgrade, perché alcuni accessi finora tollerati — e ritenuti scorretti dal produttore — potrebbero essere revocati dal nuovo comportamento.
Cosa fare adesso
Chi gestisce MarkLogic dovrebbe inventariare le installazioni, pianificare in via prioritaria il passaggio a 11.3.7 o 12.1.0 leggendo prima le note di incompatibilità, auditare ruoli con privilegi xdmp-eval-in e concessioni delegate su forest e database, e controllare che non esistano account amministratori non riconosciuti. Nel dubbio, ADA Consulting può supportare inventario, verifica e piano di aggiornamento.
In sintesi: privilegi delegati pensati per ridurre il rischio possono, con queste falle, diventare la scorciatoia verso il controllo totale. Aggiornare e ricontrollare le deleghe sono le due azioni che chiudono davvero il problema.
Fonte: https://thehackernews.com/2026/10/two-critical-marklogic-flaws-could-give.html
Lascia un commento