Categoria: Cybersecurity
-
SentinelOne dichiara analisi malware in circa otto ore con OpenAI Daybreak, contro quattro–sei settimane. Più campioni confrontabili, con responsabilità ancora umana.
-
Patch Tuesday da record: priorità alla Windows Shell già sfruttata e alle falle pubbliche. Il numero di CVE non basta per decidere cosa aggiornare.
-
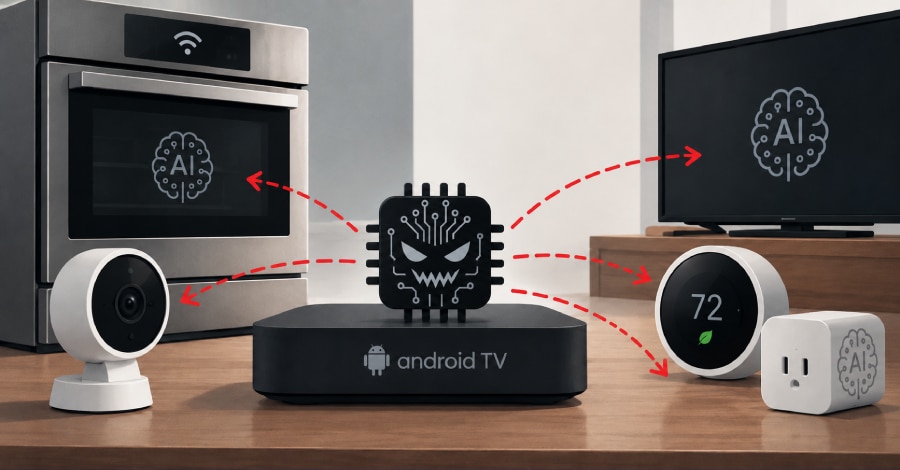
Una ricerca Anthropic esplora la replicazione di modelli AI su dispositivi IoT. I risultati di laboratorio non dimostrano una botnet autonoma già operativa.
-
Volexity descrive una compromissione di Ivanti Connect Secure tramite tre falle. Aggiornamenti e controlli forensi vanno considerati insieme.
-
Progress divulga 31 falle in MarkLogic Server: due critiche (CVSS 9.9) danno controllo admin persistente. Fix in 11.3.7 e 12.1.0.
-
GitLab corregge CVE-2026-97229 (CVSS 10.0): codice arbitrario senza autenticazione via regex CI/CD. Aggiornare subito a 19.4.2, 19.3.5 o 19.2.8.